Teknologi
Memahami Passkey: Teknologi Login Modern yang Mulai Menggantikan Password
Passkey menawarkan metode login modern berbasis kriptografi yang lebih tahan phishing, praktis digunakan, dan dapat mengurangi ketergantungan pada password.
Apa Itu Passkey dan Mengapa Teknologi Ini Mulai Digunakan?
Selama puluhan tahun, kombinasi username dan password menjadi metode utama untuk mengakses akun digital. Dari email dan media sosial hingga layanan perbankan dan aplikasi kerja, pengguna terbiasa mengetikkan rangkaian karakter untuk membuktikan identitas.
Masalahnya, password memiliki sejumlah kelemahan.
Password dapat dilupakan, digunakan kembali pada banyak layanan, dicuri melalui kebocoran data, atau diberikan tanpa sengaja kepada penyerang melalui halaman phishing.
Passkey dikembangkan sebagai pendekatan berbeda. Menurut FIDO Alliance, passkey merupakan kredensial autentikasi berbasis standar FIDO yang dapat disimpan pada perangkat, penyedia kredensial, atau hardware security key. Pengguna biasanya mengaksesnya menggunakan mekanisme pembukaan perangkat seperti biometrik, PIN, atau pola.
Passkey bukan password yang dibuat lebih panjang. Passkey menggunakan mekanisme autentikasi kriptografis yang berbeda dari password tradisional.
Dalam praktiknya, pengguna tidak perlu mengingat kombinasi huruf, angka, dan simbol untuk setiap akun.
Ketika situs atau aplikasi mendukung passkey, proses login dapat dilakukan dengan mekanisme yang sudah biasa digunakan untuk membuka perangkat.
Pembaca dapat langsung menuju [cara kerja passkey](#bagaimana-passkey-bekerja-di-balik-layar) atau [perbedaan passkey dan password](#perbedaan-passkey-dan-password-tradisional).
Bagaimana Passkey Bekerja di Balik Layar?
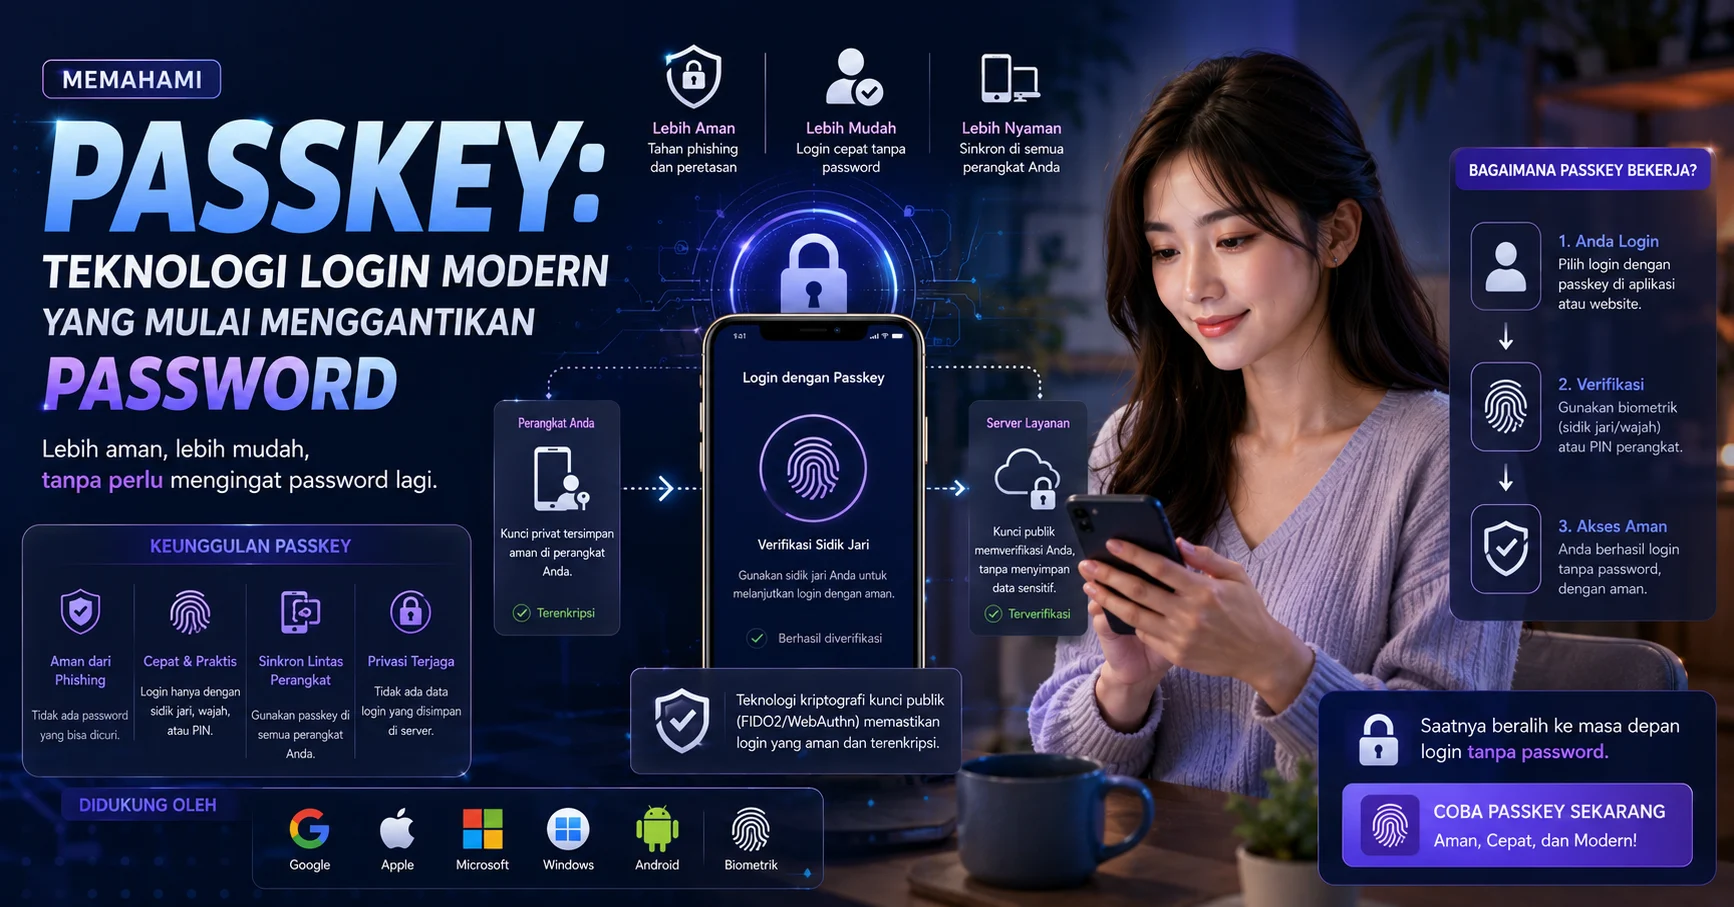
Passkey memanfaatkan public key cryptography atau kriptografi kunci publik.
Alih-alih menyimpan sebuah rahasia bersama seperti password, sistem menggunakan pasangan kunci kriptografi yang memiliki fungsi berbeda.
Secara sederhana terdapat:
- Private key yang harus dilindungi oleh perangkat atau penyedia passkey.
- Public key yang dapat disimpan oleh layanan tempat pengguna memiliki akun.
Ketika pengguna membuat passkey, pasangan kunci tersebut digunakan untuk membangun hubungan autentikasi dengan layanan.
Saat login berikutnya, server memberikan tantangan kriptografis. Perangkat menggunakan private key untuk menghasilkan respons yang dapat diverifikasi menggunakan public key.
FIDO menjelaskan bahwa passkey berbasis FIDO menggunakan pasangan kunci kriptografis dan dirancang agar kredensial terikat pada layanan tempat passkey tersebut dibuat.
Private Key Tidak Perlu Dikirim ke Server
Ini merupakan salah satu perbedaan penting dibandingkan password.
Pada autentikasi password, pengguna memasukkan password untuk diverifikasi oleh sistem. Pada passkey, private key tidak perlu dikirimkan ke situs.
Secara sederhana:
Perangkat pengguna → menyimpan atau mengakses private key
Server → menyimpan public key
Login → server memberikan tantangan
Perangkat → menandatangani tantangan
Server → memverifikasi respons
Karena tidak ada password bersama yang perlu dimasukkan pengguna, salah satu sumber utama pencurian kredensial dapat dikurangi.
Sumber: FIDO Alliance — User Authentication Specifications | https://fidoalliance.org/specifications/
Perbedaan Passkey dan Password Tradisional
Password pada dasarnya merupakan sesuatu yang diketahui pengguna.
Misalnya:
`ContohPassword123!`
Pengguna harus mengingat atau menyimpannya menggunakan password manager.
Passkey bekerja dengan pendekatan berbeda. Kredensial disimpan pada perangkat atau penyedia passkey dan digunakan setelah pengguna melakukan verifikasi lokal.
Perbedaannya dapat digambarkan sebagai berikut:
Password
- Harus dibuat.
- Dapat terlupakan.
- Dapat digunakan ulang.
- Dapat dimasukkan ke situs phishing.
- Sering membutuhkan proses reset.
- Keamanannya dipengaruhi kualitas password.
Passkey
- Menggunakan pasangan kunci kriptografi.
- Tidak perlu diketik seperti password.
- Dibuat unik untuk layanan terkait.
- Dirancang tahan terhadap phishing.
- Dapat digunakan melalui mekanisme pembukaan perangkat.
- Tidak mengharuskan server menyimpan rahasia autentikasi yang sama dengan pengguna.
FIDO menyatakan bahwa setiap passkey unik dan terikat dengan layanan terkait. Desain tersebut merupakan bagian penting dari kemampuan autentikasi FIDO dalam mengurangi risiko phishing.
Passkey Tidak Mengandalkan Kemampuan Mengingat Pengguna
Salah satu masalah password adalah manusia harus mengelola banyak kredensial.
Ketika jumlah akun meningkat, pengguna sering mengambil jalan pintas dengan menggunakan password yang sama atau variasi password serupa.
Passkey mengubah pola tersebut.
Pengguna tidak perlu menciptakan password seperti:
`NamaSaya2026!`
kemudian mengingat apakah akun lain menggunakan:
`NamaSaya2026!!`
atau variasi lainnya.
Kredensial dibuat dan dikelola oleh sistem.
Mengapa Passkey Lebih Tahan terhadap Phishing?
Phishing biasanya mencoba meyakinkan pengguna bahwa mereka sedang mengunjungi situs resmi.
Misalnya, pengguna menerima pesan dengan tautan menuju halaman yang secara visual menyerupai halaman login sebuah layanan.
Pada sistem password, pengguna dapat mengetikkan:
- Username.
- Password.
- Bahkan kode OTP.
Jika halaman tersebut dikendalikan penyerang, informasi yang dimasukkan berpotensi dicuri.
Passkey dirancang berbeda.
FIDO menjelaskan melalui panduan passkey bahwa kredensial terkait dengan layanan atau situs tempat passkey tersebut dibuat.
Tidak Ada Password yang Bisa Diketikkan ke Situs Palsu
Ini menjadi salah satu karakteristik keamanan terpenting.
Passkey tidak memberikan pengguna sebuah rahasia yang harus diketikkan secara manual ke halaman login.
Karena itu, skenario:
pengguna melihat situs palsu → mengetik password → penyerang memperoleh password
dapat dikurangi secara fundamental.
FIDO mengategorikan passkey sebagai autentikasi yang dirancang phishing-resistant.
Namun, pengguna tetap harus waspada terhadap bentuk penipuan lain. Teknologi autentikasi yang lebih kuat tidak menghilangkan seluruh risiko social engineering, malware, pengambilalihan perangkat, atau penyalahgunaan proses pemulihan akun.
Sumber: FIDO Alliance — Passkeys | https://fidoalliance.org/passkeys/
Apakah Sidik Jari dan Wajah Dikirim ke Website?
Pertanyaan ini cukup umum karena passkey sering digunakan bersama sidik jari atau pengenalan wajah.
Biometrik pada skenario tersebut digunakan untuk memverifikasi pengguna secara lokal pada perangkat.
Dalam implementasi autentikasi FIDO, biometrik digunakan oleh perangkat untuk melakukan verifikasi pengguna. Website tidak memerlukan gambar sidik jari atau wajah pengguna untuk memverifikasi passkey.
Artinya, ketika pengguna menggunakan sidik jari untuk login dengan passkey, website tidak menerima gambar sidik jari pengguna.
Website menerima bukti kriptografis yang diperlukan untuk proses autentikasi.
PIN Perangkat Juga Dapat Digunakan
Passkey tidak selalu berarti biometrik.
Tergantung perangkat dan implementasinya, pengguna dapat melakukan verifikasi menggunakan:
- Sidik jari.
- Pengenalan wajah.
- PIN perangkat.
- Pola.
- Hardware security key.
Sebagai contoh, Microsoft Learn menjelaskan dukungan passkey di Windows, termasuk penggunaan Windows Hello untuk membantu proses autentikasi.
Hal ini penting karena biometrik bukan satu-satunya syarat untuk menggunakan teknologi passkey.
Bagaimana Passkey Bisa Digunakan di Beberapa Perangkat?
Pengguna biasanya memiliki lebih dari satu perangkat.
Seseorang mungkin menggunakan:
- Smartphone.
- Laptop pribadi.
- Komputer kantor.
- Tablet.
- Perangkat baru setelah mengganti smartphone.
Karena itu, passkey membutuhkan mekanisme yang membuat penggunaan lintas perangkat tetap praktis.
FIDO membedakan passkey yang dapat disinkronkan dengan passkey yang terikat pada perangkat tertentu.
Synced Passkey
Dalam model ini, penyedia passkey dapat membantu menyinkronkan kredensial di antara perangkat pengguna.
Tujuannya adalah agar pengguna yang membeli perangkat baru tidak harus membuat ulang setiap passkey secara manual.
Mekanisme sinkronisasi dan perlindungannya bergantung pada penyedia kredensial yang digunakan.
Device-Bound Passkey
Jenis lain adalah passkey yang tetap berada pada autentikator tertentu.
Contohnya dapat berupa hardware security key.
Model ini dapat digunakan ketika organisasi atau individu membutuhkan kontrol lebih ketat mengenai tempat penyimpanan kredensial.
Dengan demikian, istilah passkey mencakup beberapa model penyimpanan yang dapat digunakan berdasarkan kebutuhan keamanan dan kenyamanan.
Sumber: FIDO Alliance — Passkeys | https://fidoalliance.org/passkeys/
Apa yang Terjadi Jika Smartphone Hilang?
Kehilangan perangkat menjadi salah satu pertanyaan penting ketika mulai menggunakan passkey.
Jawabannya bergantung pada bagaimana passkey disimpan.
Jika menggunakan synced passkey, kredensial dapat tersedia pada perangkat lain melalui penyedia passkey setelah pengguna melewati mekanisme autentikasi dan pemulihan yang berlaku.
Namun, proses pemulihan akun tetap menjadi bagian penting dari keamanan.
Pengguna sebaiknya memahami:
- Di mana passkey disimpan.
- Bagaimana proses pemulihan penyedia passkey.
- Perangkat apa yang masih memiliki akses.
- Metode pemulihan apa yang tersedia.
- Bagaimana menghapus akses perangkat yang hilang.
Account Recovery Tetap Penting
Sistem autentikasi dapat sangat kuat, tetapi jika metode pemulihan akun terlalu lemah, penyerang dapat mencoba melewati autentikasi utama melalui proses recovery.
Karena itu, pengguna tetap perlu melindungi:
- Akun utama penyedia passkey.
- Email pemulihan.
- Nomor telepon pemulihan jika digunakan.
- Perangkat terpercaya.
- Recovery code jika tersedia.
Dengan kata lain, passkey dapat memperkuat proses login utama, tetapi keamanan akun tetap bergantung pada keseluruhan rantai autentikasi dan pemulihan.
Cara Mulai Menggunakan Passkey dengan Aman
Pengguna tidak harus langsung menghapus semua password.
Transisi dapat dilakukan secara bertahap.
Ketika sebuah layanan mendukung passkey, biasanya tersedia pilihan untuk membuat passkey melalui bagian keamanan akun.
Alur umumnya:
- Masuk ke akun menggunakan metode yang tersedia.
- Buka pengaturan keamanan.
- Cari menu Passkey atau Passkeys.
- Pilih opsi membuat passkey.
- Konfirmasikan identitas.
- Gunakan biometrik atau PIN perangkat.
- Pastikan passkey berhasil ditambahkan.
- Periksa metode pemulihan akun.
Setelah dibuat, passkey dapat muncul sebagai opsi pada proses login berikutnya.
Jangan Menghapus Metode Lama Sebelum Memastikan Recovery
Jika layanan memberikan pilihan menghapus password setelah membuat passkey, jangan terburu-buru.
Pastikan terlebih dahulu:
- Passkey dapat digunakan.
- Perangkat lain dapat mengakses akun jika diperlukan.
- Metode recovery telah diperbarui.
- Email pemulihan masih aktif.
- Nomor telepon masih benar jika digunakan.
- Perangkat yang tidak dikenal telah dihapus.
Pendekatan bertahap dapat mengurangi risiko pengguna kehilangan akses ke akun sendiri.
Pengguna Windows dapat membaca panduan passkey Windows dari Microsoft untuk memahami bagaimana passkey digunakan pada perangkat yang kompatibel.
Apakah Passkey Akan Menggantikan Password Sepenuhnya?
Arah industri autentikasi memang bergerak menuju pengurangan ketergantungan pada password.
Organisasi seperti FIDO Alliance bersama berbagai perusahaan teknologi mendorong penggunaan autentikasi berbasis standar FIDO untuk memberikan pengalaman login yang lebih sederhana dan lebih tahan terhadap phishing.
Namun, transisi tidak terjadi dalam semalam.
Masih terdapat layanan yang:
- Belum mendukung passkey.
- Menggunakan password sebagai metode cadangan.
- Memerlukan autentikasi tambahan.
- Memiliki sistem lama.
- Menggunakan kebijakan keamanan organisasi tertentu.
Karena itu, untuk beberapa waktu pengguna kemungkinan akan hidup dalam lingkungan campuran.
Sebagian akun menggunakan password.
Sebagian menggunakan password + MFA.
Sebagian lainnya dapat menggunakan passkey sebagai metode utama.
Perubahan Terbesar Ada pada Cara Kita Memahami Login
Selama bertahun-tahun, keamanan akun identik dengan nasihat:
Buat password yang panjang, unik, dan sulit ditebak.
Passkey mengubah paradigma tersebut.
Pengguna tidak lagi bertanggung jawab membuat rahasia untuk setiap website. Sebaliknya, perangkat dan protokol kriptografi menangani proses autentikasi.
Model sederhananya berubah dari:
Saya mengetahui sebuah rahasia → saya mengetikkannya ke website
menjadi:
Saya memiliki akses ke kredensial → perangkat membuktikannya secara kriptografis kepada website
Perubahan tersebut dapat mengurangi sejumlah kelemahan mendasar dari password.
Namun, passkey bukan alasan untuk mengabaikan keamanan perangkat. Smartphone, laptop, akun penyedia kredensial, serta metode pemulihan tetap harus dilindungi.
Kombinasi antara passkey, perangkat yang terlindungi, sistem recovery yang kuat, dan kebiasaan keamanan yang baik memberikan fondasi autentikasi yang lebih modern.
Passkey pada akhirnya bukan sekadar cara login yang lebih cepat. Teknologi ini merupakan perubahan desain autentikasi: dari rahasia yang harus diingat dan diketik pengguna menuju kredensial kriptografis yang dikelola perangkat.
Bagi pengguna, hasil akhirnya justru terasa sederhana: membuka akun menggunakan metode yang sudah digunakan untuk membuka perangkat—tanpa harus mengingat satu password tambahan.
Sumber dan referensi
Ditinjau oleh: HOKAGE
Disclosure: Artikel ini dibuat untuk tujuan informasi dan edukasi umum mengenai teknologi autentikasi digital. Fitur, kompatibilitas, metode pemulihan akun, dan implementasi passkey dapat berbeda pada setiap layanan dan perangkat.
Ingin diberi tahu saat ada artikel baru?
Tinggalkan nomor WhatsApp aktif. Kami kirim sesekali saja, hanya untuk artikel pilihan.
Nomor digunakan untuk menindaklanjuti permintaan ini. Lihat Kebijakan Privasi.